Cyberattaque et commerce : les risques pour la caisse et les données clients
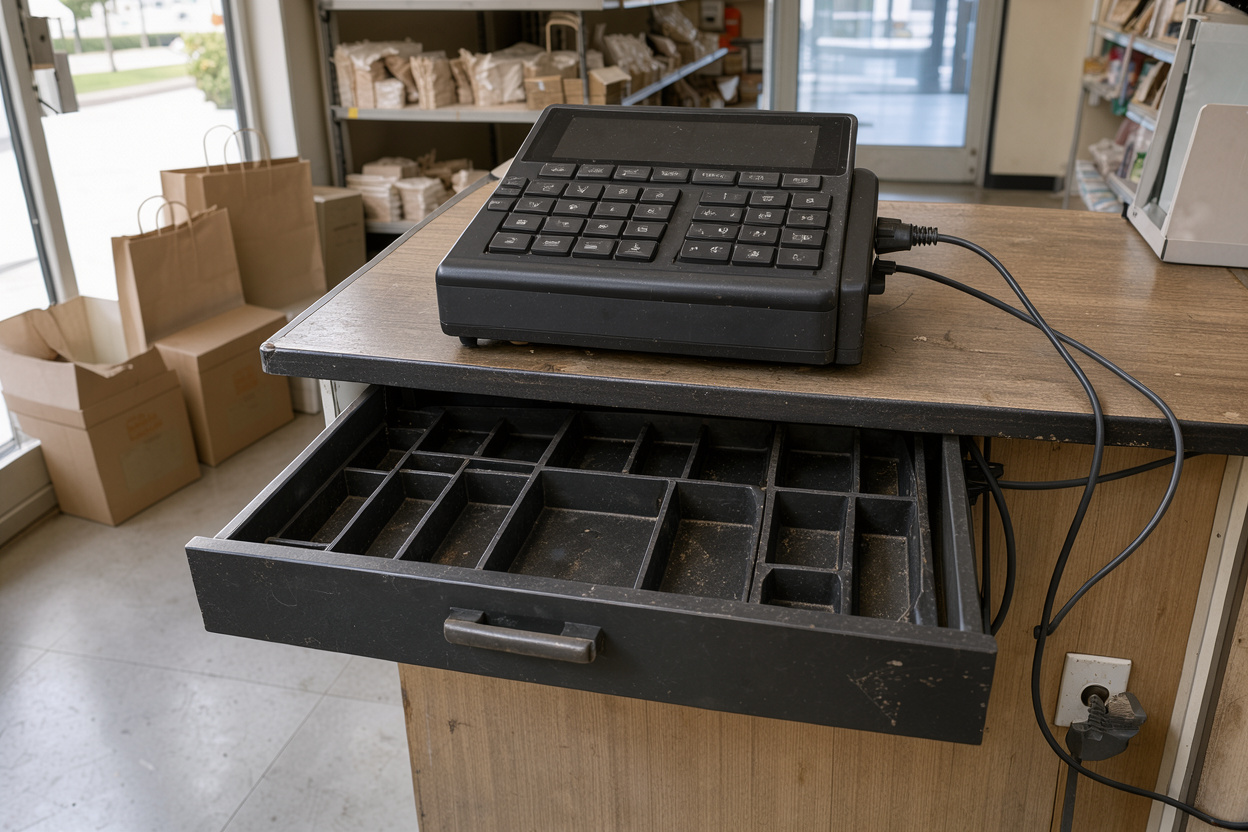
Une caisse enregistreuse moderne n’est plus une simple machine mécanique : c’est un ordinateur connecté à internet, relié au terminal de paiement et parfois à un logiciel de gestion en ligne. Cette connexion, pratique au quotidien, en fait aussi une cible pour les cyberattaques. Un logiciel de caisse piraté ou bloqué par un rançongiciel peut interrompre les ventes du jour au lendemain et mettre en cause des données que la loi impose de conserver. Cet article détaille ce risque précis, sans revenir sur les cyber-risques au sens large.
À retenir
– Un rançongiciel peut chiffrer ou bloquer le logiciel de caisse et interrompre l’encaissement.
– La conservation et la sécurisation des données de caisse sont une obligation légale depuis le 1ᵉʳ janvier 2018.
– Une sauvegarde régulière et déconnectée du réseau reste la meilleure protection contre la perte de données.
– L’indisponibilité du système de paiement a un impact immédiat sur le chiffre d’affaires du commerce.
Pourquoi le logiciel de caisse est une cible pour les cyberattaques
Un logiciel de caisse ou de gestion moderne communique en permanence : mises à jour à distance, synchronisation avec un terminal de paiement, parfois sauvegarde automatique dans le cloud. Chacune de ces connexions est une porte d’entrée potentielle si elle n’est pas correctement sécurisée.
Les attaquants exploitent le plus souvent des failles connues et non corrigées, des accès à distance mal protégés, ou l’hameçonnage d’un employé. Il suffit qu’un salarié ouvre une pièce jointe piégée depuis le poste relié à la caisse. Contrairement à une idée reçue, la taille du commerce ne protège pas. Les petites structures sont même ciblées précisément parce qu’elles ont souvent moins de moyens dédiés à la sécurité informatique.
Rançongiciel sur la caisse : ce qui se passe concrètement
Un rançongiciel est un logiciel malveillant qui chiffre les données d’un système informatique et exige le paiement d’une rançon pour en restituer l’accès. Appliqué à une caisse ou à un logiciel de gestion, il peut bloquer l’interface d’encaissement, rendre illisibles les fichiers de ventes, ou empêcher toute nouvelle transaction tant que la machine reste infectée.
Face à un rançongiciel, l’Agence nationale de la sécurité des systèmes d’information (ANSSI) recommande de ne jamais payer la rançon. Le paiement ne garantit ni la restitution des données ni l’absence de nouvelle attaque, et il finance l’activité criminelle. La priorité est d’isoler immédiatement l’appareil infecté du réseau pour empêcher la propagation, puis de signaler l’incident.
Pour les commerçants, Cybermalveillance.gouv.fr propose un dispositif d’assistance aux victimes de cyberattaques, qui oriente vers des prestataires informatiques référencés pour la remise en état des systèmes touchés.
La perte des données de vente et l’obligation légale de conservation
Au-delà de l’interruption immédiate, une cyberattaque sur la caisse pose une question réglementaire précise : celle de la conservation des données de vente. Depuis le 1ᵉʳ janvier 2018, tout assujetti à la TVA qui enregistre les règlements de ses clients au moyen d’un logiciel ou système de caisse doit utiliser un outil satisfaisant à des conditions d’inaltérabilité, de sécurisation, de conservation et d’archivage des données. Cette obligation résulte de l’article 88 de la loi de finances pour 2016, modifié par l’article 105 de la loi de finances pour 2018.
Concrètement, ces logiciels ou systèmes de caisse doivent prévoir des clôtures au minimum annuelles pour un logiciel de gestion, et journalières et mensuelles pour un système de caisse. La conservation des données doit être assurée pendant six ans. La conformité à ces règles doit être justifiée soit par un certificat délivré par un organisme accrédité attestant du respect de la norme NF525, soit par une attestation individuelle de conformité. Ce document, délivré par l’éditeur du logiciel, certifie que celui-ci respecte les conditions légales de sécurisation et de conservation des données.
Une entreprise qui ne peut pas présenter cette justification lors d’un contrôle s’expose à une amende de 7 500 € par logiciel de gestion ou système de caisse concerné. Une cyberattaque qui détruit ou rend inaccessibles les données de caisse, sans sauvegarde permettant de les reconstituer, place donc le commerçant dans une situation délicate à double titre : opérationnel et réglementaire.
Pour l’aspect plus large de la protection des informations relatives aux clients eux-mêmes (et non aux seules données de vente), voir notre article sur les obligations RGPD applicables aux données clients.
Interruption d’activité quand le système de paiement est hors service
Quand la caisse ou le terminal de paiement est bloqué par une cyberattaque, l’effet le plus immédiat pour le commerçant est simple : il ne peut plus encaisser. Une panne technique classique se résout souvent en quelques heures par un simple remplacement de matériel. Un incident lié à un rançongiciel, lui, exige généralement une intervention informatique spécialisée pour nettoyer le système avant toute remise en service, ce qui peut prolonger l’arrêt d’activité sur plusieurs jours.
Cette interruption a un coût direct : chiffre d’affaires non réalisé pendant la période d’indisponibilité, éventuelles pertes de marchandises périssables si la caisse est également liée à la gestion des stocks, et image dégradée auprès d’une clientèle qui ne peut plus régler ses achats. Pour un aperçu des conséquences d’une interruption technique plus générale sur l’activité, voir notre article sur les pannes électriques et leur impact sur l’activité commerciale. Voir aussi notre article dédié à l’assurance perte d’exploitation pour la partie indemnisation.
Sauvegarde régulière : la première protection concrète
Face à ces deux risques cumulés (interruption et perte de données), la sauvegarde régulière reste la mesure la plus directement actionnable par un commerçant. L’ANSSI recommande une sauvegarde structurée autour de plusieurs copies des données, sur des supports différents, dont au moins une copie déconnectée physiquement du réseau. Une copie hors ligne échappe en effet aux rançongiciels qui, une fois dans le système, ciblent aussi les sauvegardes connectées et accessibles.
Une sauvegarde n’a de valeur que si elle fonctionne réellement : l’ANSSI recommande donc de tester régulièrement la restauration des données sauvegardées, plutôt que de supposer qu’elles sont exploitables en cas de besoin.
D’autres mesures simples complètent la sauvegarde : maintenir le logiciel de caisse et son système d’exploitation à jour, limiter les accès distants au strict nécessaire, et sensibiliser le personnel aux techniques d’hameçonnage, qui restent l’un des principaux points d’entrée des attaques informatiques.
Que faire immédiatement en cas de caisse piratée ou bloquée
En cas d’incident avéré, quelques réflexes limitent l’ampleur des dégâts :
- déconnecter immédiatement du réseau le poste ou la caisse concernée, pour empêcher la propagation à d’autres appareils ;
- ne pas payer la rançon demandée, conformément à la recommandation de l’ANSSI ;
- conserver les traces de l’incident (messages, captures d’écran) utiles pour un signalement ou une déclaration ultérieure ;
- contacter l’éditeur du logiciel de caisse pour évaluer l’ampleur du blocage et les possibilités de restauration ;
- solliciter, si besoin, un prestataire référencé via Cybermalveillance.gouv.fr pour l’assainissement du système ;
- reprendre l’encaissement en mode dégradé (carnet de ventes manuel, terminal de secours) si la situation l’exige ; reporter ensuite ces opérations dans le logiciel de caisse dès sa remise en service, pour respecter la continuité des données imposée par la réglementation.
Questions fréquentes
Que faire si le logiciel de caisse est bloqué par un rançongiciel ?
Isoler l’appareil du réseau pour éviter la propagation, ne pas payer la rançon, contacter l’éditeur du logiciel de caisse et signaler l’incident, notamment via Cybermalveillance.gouv.fr. La restauration se fait ensuite à partir d’une sauvegarde saine, idéalement une copie déconnectée du réseau.
Quelles sont les obligations légales de conservation des données de caisse ?
Depuis le 1ᵉʳ janvier 2018, tout commerçant assujetti à la TVA doit utiliser un logiciel ou système de caisse garantissant l’inaltérabilité, la sécurisation, la conservation et l’archivage des données de vente, avec une conservation de six ans, attestée par une certification NF525 ou une attestation individuelle délivrée par l’éditeur du logiciel.
Un commerce peut-il être sanctionné après la perte de ses données de caisse suite à une cyberattaque ?
L’absence de logiciel conforme ou l’impossibilité de présenter les données requises lors d’un contrôle peut exposer à une amende de 7 500 € par logiciel ou système concerné. C’est précisément ce qui rend la sauvegarde régulière indispensable : elle permet de reconstituer les données malgré l’incident et de rester en mesure de justifier sa conformité.
En résumé
Le logiciel de caisse et son système de paiement sont des cibles à part entière pour les cyberattaques, distinctes des risques cyber pris dans leur ensemble. Un rançongiciel peut à la fois interrompre l’encaissement et menacer des données que la loi impose de conserver pendant six ans avec un logiciel certifié. Face à ce risque, les leviers concrets restent limités mais efficaces : sauvegarde régulière avec une copie déconnectée du réseau, test de restauration, mises à jour du logiciel, et vigilance face à l’hameçonnage. En cas d’incident, trois réflexes limitent l’impact opérationnel et réglementaire : isoler la machine, ne pas payer la rançon, et solliciter les dispositifs d’assistance publics.
Pour compléter, retrouvez les garanties d’assurance commerce qui peuvent couvrir tout ou partie de ces conséquences, ou les précautions à prendre contre la fraude à la carte bancaire en commerce.